Caso de estudio: Starwood / Marriott
Descripción del incidente
Contexto de la organización
Marriott International es una multinacional del rubro hotelero con sede en Bethesda, Maryland (EEUU). Opera más de 30 marcas y 7.000 propiedades en 131 países. En noviembre de 2015 anunció la adquisición de Starwood Hotels & Resorts Worldwide por USD 12.200 millones; la operación se cerró el 23 de septiembre de 2016, convirtiendo a Marriott en la cadena hotelera más grande del mundo con más de 1,1 millón de habitaciones, equivalente a 1 de cada 15 habitaciones de hotel a nivel global.
Starwood, previo a su adquisición, operaba una red propia de sistemas informáticos incluyendo su plataforma de reservas web (starwood.com) y una base de datos centralizada de huéspedes. Tras el cierre legal, Marriott asumió la responsabilidad de la seguridad de la información de Starwood e inició un proceso de integración de sistemas que se completó en diciembre de 2018.
Cronología del incidente
En el caso de estudio se distingue tres brechas de seguridad diferenciadas, que se detallan en la siguiente línea de tiempo:
Ataque inicial explotando vulnerabilidades para robo de datos de tarjetas.
Compromiso del servidor web externo. Persistencia en la red iniciada.
Finaliza la primera intrusión tras 14 meses de actividad continua.
Anuncio público del incidente justo durante la intención de adquisición.
Marriott asume control y responsabilidad sobre los sistemas de Starwood.
Detección accidental tras un intento masivo de exportación de reservas.
Continúa exfiltración e inicia intrusión directa en sistemas de Marriott.
Se descubre y contiene finalmente el tercer incidente de intrusión.
Marriott informa públicamente de la brecha y el compromiso de registros.
Presentación de cargos formales por prácticas inadecuadas de seguridad.
La serie de brechas de seguridad que afectó a Starwood y luego a Marriott comenzó en junio de 2014, cuando atacantes explotaron vulnerabilidades en la red de Starwood para obtener acceso remoto y robar datos de tarjetas de pago de los huéspedes. Un mes después, en julio de 2014, una segunda intrusión comprometió un servidor web externo y permitió a los atacantes moverse por la red interna durante años sin ser detectados.
La primera brecha terminó en agosto de 2015 tras 14 meses de actividad y afectó a más de 40.000 consumidores. En noviembre de 2015, Starwood anunció públicamente el incidente, apenas días después de que Marriott comunicara su intención de adquirir la compañía. La compra se completó en septiembre de 2016, momento en el que Marriott asumió el control de los sistemas y la seguridad de Starwood.
La segunda brecha no fue detectada hasta el 7 de septiembre de 2018, cuando Marriott identificó un intento de exportación masiva de datos desde la base de reservas de Starwood. Aun después de la detección, los atacantes continuaron extrayendo información el 10 de septiembre y, en paralelo, comenzó una tercera brecha que afectó directamente a sistemas de Marriott. Esta tercera intrusión fue descubierta y contenida en febrero de 2020.
En marzo de 2020, Marriott informó que la tercera brecha había comprometido más de 5,2 millones de registros de huéspedes, incluyendo datos de contacto y programas de fidelización. La segunda brecha había sido aún mayor: expuso aproximadamente 339 millones de registros y más de 5,25 millones de números de pasaporte sin cifrar.
Finalmente, en 2024, la Comisión Federal de Comercio de EE. UU. presentó una denuncia formal contra Marriott y Starwood, acusándolas de prácticas de seguridad inadecuadas y de realizar afirmaciones engañosas sobre la protección de los datos de sus clientes.
Actores involucrados
Víctimas
- Starwood Hotels & Resorts Worldwide LLC (subsidiaria de Marriott desde 2016).
- Marriott International, Inc.
- 339 millones de consumidores a nivel global cuya información personal fue comprometida en la Brecha 2.
- Más de 5,2 millones de huéspedes afectados en la Brecha 3 (1,8 millones en EE.UU.).
- Más de 40.000 consumidores cuyos datos de tarjetas de pago fueron comprometidos en la Brecha 1.
Atacantes
La identidad de los actores maliciosos no fue públicamente divulgada en la denuncia de la FTC. Sin embargo, investigaciones posteriores de organismos de inteligencia señalaron con alta probabilidad a actores vinculados al gobierno chino, particularmente al Ministerio de Seguridad del Estado (MSS), dado el volumen y tipo de datos de pasaportes sustraídos, que resultan de alto valor para operaciones de inteligencia.
Terceros
- Empresas forenses externas contratadas por Starwood y Marriott para investigar las brechas.
- Propietarios de franquicias de hoteles Marriott cuyos sistemas fueron utilizados como vector en la Brecha 3.
- Socios de programas de fidelización (partner loyalty programs) cuyos datos también fueron comprometidos.
Impacto reportado
El incidente que afectó a Marriott y Starwood tuvo consecuencias críticas que impactaron de forma directa sobre los tres pilares fundamentales de la Tríada CIA (Confidencialidad, Integridad y Disponibilidad). A continuación, se desarrolla el análisis de la afectación para cada dimensión de seguridad:
Confidencialidad
Este pilar constituyó el eje central del daño debido al volumen sin precedentes y la sensibilidad de la información exfiltrada. Los atacantes mantuvieron acceso persistente, logrando sustraer datos protegidos durante años sin la debida autorización.
- Exposición masiva de datos personales (PII): se vulneró la privacidad de 339 millones de registros de huéspedes pertenecientes a la base de Starwood.
- Datos gubernamentales y financieros sin cifrar: se extrajeron más de 5,25 millones de números de pasaporte en texto plano y una cantidad masiva de información de tarjetas de pago (incluyendo códigos de seguridad y vencimientos) que carecían de controles criptográficos adecuados.
- Perfilado de clientes: la filtración incluyó detalles íntimos de comportamiento viajero, preferencias personales, registros de contacto y datos de acompañantes.
Integridad
La integridad se vio degradada tanto por la manipulación directa de la infraestructura tecnológica como por la alteración de los registros lógicos de los usuarios.
- Alteración y manipulación de sistemas: mediante el compromiso de cuentas privilegiadas, los atacantes instalaron software malicioso (malware de scraping, keyloggers y RATs) en más de 480 sistemas, alterando el entorno de control.
- Fraude en datos de fidelización (Brecha 3): se detectó el acceso no autorizado a los programas de beneficios con la intención deliberada de modificar y canjear fraudulentamente los puntos de los clientes para beneficio de los criminales.
Disponibilidad
Si bien el incidente no fue un sabotaje operativo total, la disponibilidad se vio mermada en lo relativo a la gestión legítima de accesos y la continuidad del usuario final.
Datos comprometidos
Datos extraídos: Nombre, número de tarjeta de pago, fecha de vencimiento, código de seguridad.
Datos extraídos: Nombre, género, fecha de nacimiento, dirección, email, teléfono, usuario, número de lealtad Starwood, número de tarjeta de pago, más de 5.25M de números de pasaporte sin cifrar, historial de estadías e información de vuelos.
Datos extraídos: Nombre, dirección postal y email, teléfono, empresa afiliada, género, fecha de nacimiento (mes/día), información de cuenta de lealtad Marriott, números de programas de socios y preferencias de habitación.
Impacto económico y reputacional
- Multas regulatorias: la Autoridad de Protección de Datos del Reino Unido (ICO) impuso una multa inicial de £99M en 2019, reducida posteriormente a £18,4M. En EE.UU., la FTC inició procedimientos formales.
- Pérdida de confianza: millones de huéspedes expuestos a riesgo de robo de identidad, fraude con puntos de lealtad y campañas de phishing dirigidas con datos altamente personalizados.
- Daño reputacional severo en el sector hotelero premium: donde la privacidad y confianza son factores diferenciadores clave.
- Costos de remediación: notificación masiva a afectados, servicios de monitoreo de crédito, reemplazo de pasaportes y tarjetas de pago, honorarios legales y de consultoría forense.
MITRE ATT&CK y modelado de amenazas
Mapeo de técnicas MITRE ATT&CK
A continuación se identifican las técnicas y tácticas del ataque utilizando el framework MITRE ATT&CK Enterprise:
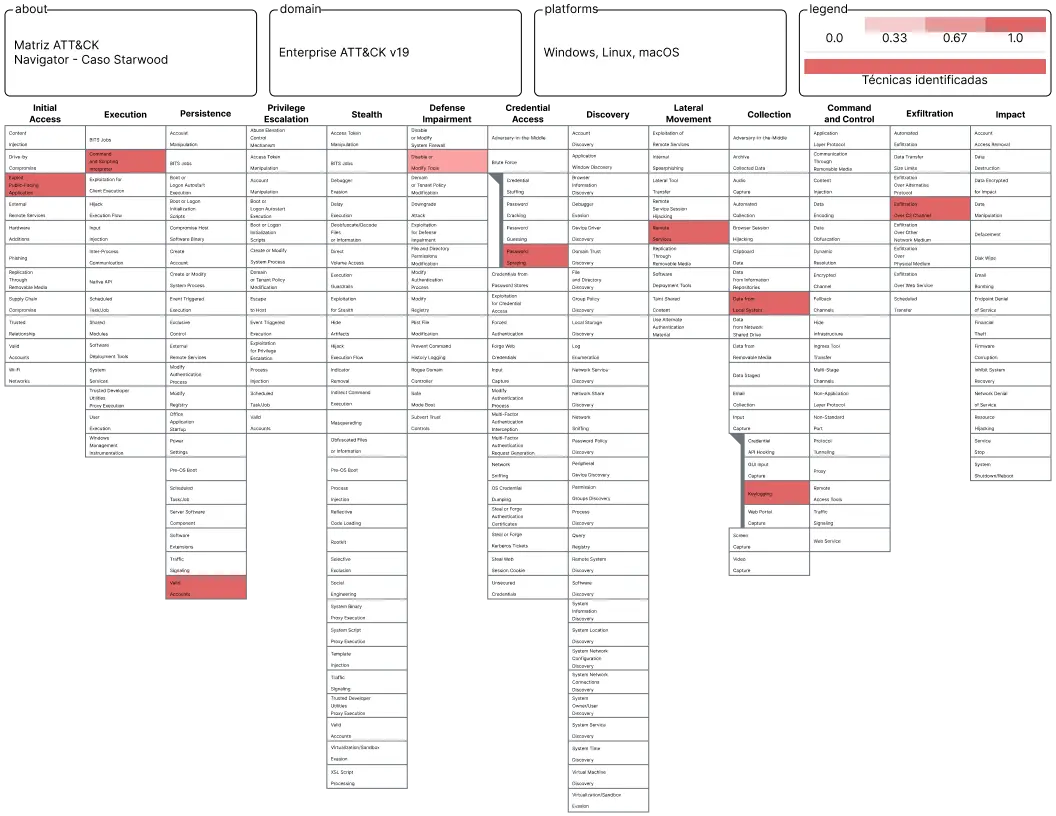
Matriz ATT&CK Navigator - Caso Starwood / Marriott
Modelo de amenazas STRIDE
Aplicando el modelo STRIDE, se clasifican los vectores explotados en el incidente:
Los atacantes usaron credenciales legítimas robadas de empleados y administradores para autenticarse como usuarios válidos, tanto en Starwood como en la franquicia de Marriott (Brecha 3). Las cuentas de exempleados no desactivadas agravaron este vector.
Instalación de malware (keyloggers, RATs, memory-scrapers) en más de 480 sistemas que alteraron el comportamiento esperado de los sistemas comprometidos y modificaron el ambiente de control.
La falta de logging y monitoreo adecuados impidió la trazabilidad de las acciones de los atacantes durante años. No fue posible determinar con precisión toda la información exfiltrada por la ausencia de registros suficientes.
Vector central del incidente: exposición masiva de 339M de registros incluyendo pasaportes, tarjetas de pago, datos biométricos y de comportamiento (estadías, vuelos, preferencias). Datos de pasaporte sin cifrar constituyen el peor caso de divulgación.
Aunque no fue el objetivo principal, la persistencia del atacante en sistemas críticos de reservas implicó riesgo potencial de interrupción del servicio. La Brecha 3 buscó específicamente puntos de lealtad para su uso fraudulento.
Los atacantes escalaron privilegios sistemáticamente: desde el acceso inicial al servidor web externo, comprometieron cuentas administrativas de alto privilegio que les permitieron moverse lateralmente por la red corporativa e instalar malware en sistemas críticos.
Exfiltración de datos
La exfiltración de datos constituye el impacto más significativo del incidente y presenta las siguientes características:
- Brecha 1: ¿Qué datos?
- Datos de tarjetas de pago: nombre, número, vencimiento y código de seguridad de más de 40.000 consumidores.
- Brecha 2: ¿Qué datos?
- 339 millones de registros: información personal completa (nombre, género, fecha de nacimiento, dirección, email, teléfono, usuario, números de lealtad y socio, datos de tarjetas de pago, preferencias de viaje, historial de estadías e información de vuelos). El dato más sensible: más de 5,25 millones de números de pasaporte almacenados sin cifrado.
- Brecha 3: ¿Qué datos?
- 5,2 millones de registros: nombre, dirección, email, teléfono, empresa afiliada, género, fecha de nacimiento parcial, información de cuenta de lealtad y preferencias de habitación.
- ¿Por qué canal?: Los atacantes utilizaron canales de comando y control (C2) establecidos a través de los RATs instalados, aprovechando las conexiones de red existentes y la falta de monitoreo para exfiltrar datos sin detección.
- ¿Durante cuánto tiempo?: La Brecha 2 se extendió por más de cuatro años (julio 2014 a septiembre 2018), incluyendo casi dos años bajo control de Marriott. La Brecha 3 tuvo dos períodos activos: septiembre a diciembre 2018 y enero a febrero 2020.
Gestión de riesgos
Identificación de riesgos materializados
A continuación, se identifican y evalúan los principales riesgos que se materializaron en el incidente. El cálculo del nivel de riesgo sigue la fórmula estandarizada $riesgo\ =\ probabilidad\ x\ impacto$, evaluada mediante una matriz cualitativa.
Para cada riesgo, se especifican los controles ausentes o fallidos utilizando el catálogo abierto NIST SP 800-53 y los Controles CIS v8:
Nivel de riesgo: CRÍTICO (25) | Probabilidad: 5 | Impacto: 5
Controles ausentes / fallidos:
CIS Control 6 (Gestión de credenciales): Autenticación multifactor (MFA) para servicios externos.
NIST SP 800-53 IA-2 / IA-5: Identificación y autenticación; gestión de contraseñas de autenticadores.
Nivel de riesgo: CRÍTICO (25) | Probabilidad: 5 | Impacto: 5
Controles ausentes / fallidos:
CIS Control 7 (Gestión de vulnerabilidades): Automatización de parches en sistemas operativos y aplicaciones.
NIST SP 800-53 SI-2: Corrección de fallas (Flaw Remediation).
Nivel de riesgo: CRÍTICO (25) | Probabilidad: 5 | Impacto: 5
Controles ausentes / fallidos:
CIS Control 8 (Gestión de registros de auditoría): Recolección, revisión y retención de logs de eventos.
NIST SP 800-53 AU-6 / SI-4: Revisión, análisis y reporte de registros; monitoreo del sistema de información (SIEM).
Nivel de riesgo: CRÍTICO (20) | Probabilidad: 4 | Impacto: 5
Controles ausentes / fallidos:
CIS Control 12 (Gestión de infraestructura de red): Arquitectura y segmentación segura de entornos de red.
NIST SP 800-53 SC-7: Protección de fronteras (Boundary Protection / DMZ) y aislamiento de tráfico crítico.
Nivel de riesgo: ALTO (16) | Probabilidad: 4 | Impacto: 4
Controles ausentes / fallidos:
CIS Control 3 (Protección de datos) y Control 5 (Gestión de cuentas): Revocación inmediata de privilegios de personal desvinculado.
NIST SP 800-53 AC-2 / AC-6: Gestión de cuentas de usuario y principio de mínimo privilegio.
Nivel de riesgo: ALTO (15) | Probabilidad: 3 | Impacto: 5
Controles ausentes / fallidos:
CIS Control 3.11 (Cifrado de datos en reposo): Protección de información sensible y PII mediante criptografía.
NIST SP 800-53 SC-28: Protección de la información en reposo (Cifrado).
Nivel de riesgo: ALTO (15) | Probabilidad: 3 | Impacto: 5
Controles ausentes / fallidos:
CIS Control 15 (Gestión de proveedores de servicios): Evaluación de la postura de seguridad de terceros y plataformas integradas.
NIST SP 800-53 SR-3 / SR-5: Gestión de riesgos en la cadena de suministro y adquisiciones de TI.
Leyenda de la matriz de riesgo
Los rangos de prioridad y las acciones requeridas para mitigar los riesgos identificados se estructuran bajo los umbrales públicos del mapa de calor:
Respuesta al incidente y pericias forenses
Evaluación de la respuesta de la organización
La respuesta de Marriott y Starwood al incidente puede evaluarse contra las fases del ciclo de respuesta a incidentes (basado en NIST SP 800-61 Rev. 2: Preparation, Detection & Analysis, Containment, Eradication & Recovery y Post-Incident Activity):
Artefactos forenses clave
Para la investigación forense del caso Marriott/Starwood, los siguientes artefactos hubieran sido fundamentales:
Registros de sistemas (Logs)
- Logs de acceso a los servidores web externos de Starwood (Apache/IIS access logs) para reconstruir el vector de acceso inicial.
- Logs de autenticación de Active Directory y sistemas de identidad, para rastrear el uso de credenciales comprometidas y el movimiento lateral.
- Logs de firewall y sistemas de detección/prevención de intrusos (IDS/IPS), para identificar conexiones externas anómalas.
- Logs de la base de datos de reservas (Oracle/SQL Server), para determinar qué consultas de exportación de datos se ejecutaron, cuándo y desde qué cuentas.
- Event Logs de Windows (Security, System, Application) de los 480+ sistemas comprometidos, especialmente eventos 4624 (logon), 4625 (failed logon) y 4688 (process creation).
Imágenes forenses de disco
- Imágenes forenses bit a bit (usando dd o FTK Imager) de los servidores comprometidos, para preservar evidencia del malware instalado (keyloggers, RATs, memory-scrapers) y artefactos del atacante.
- Análisis de artefactos de malware: muestras de los keyloggers y Remote Access Trojans instalados, para identificar firmas, C2 servers y atribuir el ataque.
Capturas de red (PCAP)
- Capturas de tráfico de red (si existieran) para identificar los canales de comunicación con los servidores C2 de los atacantes y reconstruir el flujo de exfiltración de datos.
- Registros de NetFlow o IPFIX para identificar transferencias de datos voluminosas hacia destinos externos en el período comprendido.
Otros artefactos
- Registros de acceso a sistemas de email corporativos (Exchange logs) para identificar spear-phishing y verificar si fue el vector inicial en la Brecha 3.
- Tickets de servicio y registros de cambios (ITSM), para establecer la línea de tiempo de cambios legítimos vs. acciones del atacante.
Consideraciones de cadena de custodia
Para garantizar que la evidencia digital recolectada mantenga su validez legal y evitar impugnaciones o que algún juez la declare inadmisible en una eventual pericia judicial, se deben cumplir estrictamente las siguientes directrices basadas en los estándares RFC 3227 e ISO 27037:
- Identificación y registro ininterrumpido: Se debe confeccionar un acta de cadena de custodia que constituya un registro documentado, cronológico e ininterrumpido de cada intervención sobre la prueba. Este formulario debe detallar de forma obligatoria: fecha, hora, lugar exacto de recolección, descripción minuciosa del dispositivo (marca, modelo, número de serie), estado del sistema y los nombres/firmas del personal interviniente. Cualquier vacío documental (eslabón roto) destruye la confianza probatoria y permite alegar contaminación de la prueba.
- Recolección bajo orden de volatilidad: La adquisición de los datos debe respetar el orden de volatilidad estipulado por el estándar RFC 3227, recolectando en primer lugar los elementos residentes en memorias efímeras (como la memoria RAM, procesos activos y caché ARP) antes de proceder con el apagado del equipo o la desconexión de medios de almacenamiento secundario (discos rígidos, logs remotos y pendrives).
- Adquisición forense y bloqueo de escritura: Toda copia o imagen forense debe realizarse bit a bit (generando archivos en formatos como .E01 o .dd) utilizando obligatoriamente un bloqueador de escritura (write-blocker), ya sea por hardware (ej. Tableau) o por software en modo protegido. Esto garantiza de forma científica que el sistema operativo de la estación forense no altere automáticamente metadatos, timestamps o archivos temporales del dispositivo original.
- Garantía de integridad mediante Hash: Se debe calcular la función hash del medio original antes de la adquisición, inmediatamente después de finalizar la copia forense, y en cada transferencia de custodia. El estándar obligatorio actual es SHA-256 (256 bits), desaconsejándose el uso de MD5 o SHA-1 debido a sus vulnerabilidades de colisión conocidas. Los valores resultantes deben coincidir de forma exacta para demostrar ante el tribunal que la copia es idéntica al original y no ha sufrido manipulaciones.
- Análisis exclusivo sobre copias: El perito o especialista debe trabajar únicamente sobre la imagen forense generada. El dispositivo original debe quedar completamente intacto, aislado en bolsas antiestáticas, embalado, sellado y resguardado como reserva probatoria para eventuales contrapericias. El uso de herramientas de copiado convencionales (como el Explorador de Windows, comandos cp o Ctrl+C) queda estrictamente prohibido por modificar las fechas de último acceso.
- Preservación de logs y entorno: Para que los registros de eventos (logs) y metadatos tengan valor probatorio, se debe fotografiar la escena en tiempo real (o grabar si es posible), documentar las conexiones y registrar de forma precisa la hora interna del sistema para contrastarla con una sincronización temporal fiable. Las herramientas de recolección empleadas no deben pertenecer al propio sistema comprometido para evitar alteraciones maliciosas.
- Adecuación al marco legal argentino: El procedimiento pericial debe ajustarse formalmente a las normativas vigentes del país. En el fuero penal nacional se rige bajo las pautas del Código Procesal Penal de la Nación (CPPN, Arts. 253 - 276) y la Ley de delitos informáticos (Ley 26.388); en procesos civiles, bajo el Código Procesal Civil y Comercial de la Nación (CPCYCN, Arts. 457 - 478), contemplando la interacción entre el Perito Oficial (designado de oficio por el juez) y los Peritos de Parte o Consultores Técnicos. En caso de litigios provinciales, se deberán observar los códigos locales equivalentes (como la Ley 8123 en la provincia de Córdoba).
Referencias
Las siguientes fuentes principales y secundarias fueron utilizadas en la elaboración del presente informe:
- Federal Trade Commission. (2024). In the matter of Marriott International, Inc., and Starwood Hotels & Resorts Worldwide, LLC (Docket No. 1923022, Complaint). https://www.ftc.gov/legal-library/browse/cases-proceedings/192-3022-marriott-international-inc-starwood-hotels-resorts-worldwide-llc-matter
- Information Commissioner’s Office. (2020). Penalty notice: Marriott International Inc (ICO Reference: COM0797640). https://ico.org.uk/media2/migrated/2618524/marriott-international-inc-mpn-20201030.pdf
- National Institute of Standards and Technology. (2012). Computer security incident handling guide (NIST Special Publication 800-61, Rev. 2). U.S. Department of Commerce. https://doi.org/10.6028/NIST.SP.800-61r2
- National Institute of Standards and Technology. (2020). Security and privacy controls for information systems and organizations (NIST Special Publication 800-53, Rev. 5). U.S. Department of Commerce. https://doi.org/10.6028/NIST.SP.800-53r5
- Center for Internet Security. (2021). CIS Controls version 8: Critical security controls for effective cyber defense. https://www.cisecurity.org/controls/v8
- MITRE Corporation. (2024). ATT&CK Enterprise Matrix. https://attack.mitre.org/matrices/enterprise/ (11/06/2026)
- Shostack, A. (2014). Threat modeling: Designing for security. John Wiley & Sons.
- Cimpanu, C. (8 de marzo de 2019). Marriott CEO shares post-mortem on last year’s hack. ZDNET. Consultado el 11 de junio de 2026, de https://www.zdnet.com/article/marriott-ceo-shares-post-mortem-on-last-years-hack/
- Krebs, B. (30 de noviembre de 2018). Marriott: Data on 500 million guests stolen in 4-year breach. Krebs on Security. Consultado el 11 de junio de 2026, de https://krebsonsecurity.com/2018/11/marriott-data-on-500-million-guests-stolen-in-4-year-breach/
- SecurityWeek. (15 de julio de 2025). Marriott agrees to pay $52 million, beef up data security to resolve probes over data breaches. Consultado el 11 de junio de 2026, de https://www.securityweek.com/new-marriott-data-breach-impacts-52-million-guests/
- Brezinski, D. y Killalea, T. (febrero de 2002). Guidelines for Evidence Collection and Archiving (RFC No. 3227). Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc3227
- Kapsalis, A. (diciembre de 2025). ISO 27037 Digital Evidence for DEFR [Informe de investigación]. ResearchGate. https://www.researchgate.net/publication/398247248_ISO_27037_Digital_Evidence_for_DEFR
This article was written by a human. Generative AI was used to summarize text and catch wording, agreement, and typo issues. Even so, it may still contain inaccuracies.